Threat Studio Enterprise
Votre studio sécurité.Pour chaque équipe.
Threat Studio vit dans le backoffice d’Otoroshi, pour les administrateurs de votre gateway. Threat Studio Enterprise sert le même studio comme une application autonome, pour les équipes propriétaires des routes, les personnes d’astreinte quand l’une d’elles est attaquée et l’équipe sécurité qui audite le tout.
Threat Studio · Workspace
public-apis
Membres
- LMlucas.martin@acme.comowner
- MGmaria.garcia@acme.comeditor
- groupe: oncall-sreresponder
- OHomar.haddad@acme.comresponder
- ERemma.rossi@acme.comviewer
Journal d’audit
- omar.haddad@acme.com a banni 203.0.113.42 pour 7 joursà l’instant
- audit@acme.com a lu les fragments d’une requêteil y a 3 min
Votre login d’entreprise
Les utilisateurs se connectent avec votre fournisseur d’identité, via les modules d’authentification d’Otoroshi (OpenID Connect, SAML, LDAP…). Personne n’a besoin d’un compte Otoroshi.
Des membres et des rôles dans chaque workspace
Ajoutez des membres par email ou par groupe de votre annuaire, chacun avec un rôle. Owner, editor, responder ou viewer.
Chaque équipe sur ses routes
Un utilisateur ne voit que les workspaces dont il est membre, et seulement ce que son rôle permet sur les routes que son workspace gouverne.
Des secrets gardés côté serveur
Secrets des challenges, webhooks d’alerte, clés CrowdSec et des flux, identifiants de géolocalisation et honeytokens n’atteignent jamais le navigateur. Chaque révélation est enregistrée.
Un journal d’audit
Chaque modification, chaque refus et chaque lecture des fragments d’une requête est conservé, avec qui, quand et d’où.
Les workspaces que vous avez déjà
Enterprise travaille sur la même table et les mêmes entités. Il suffit d’un owner pour partager vos workspaces existants.
Le même studio
Toutes les pages de Threat Studio.
Filtrées par vos rôles.
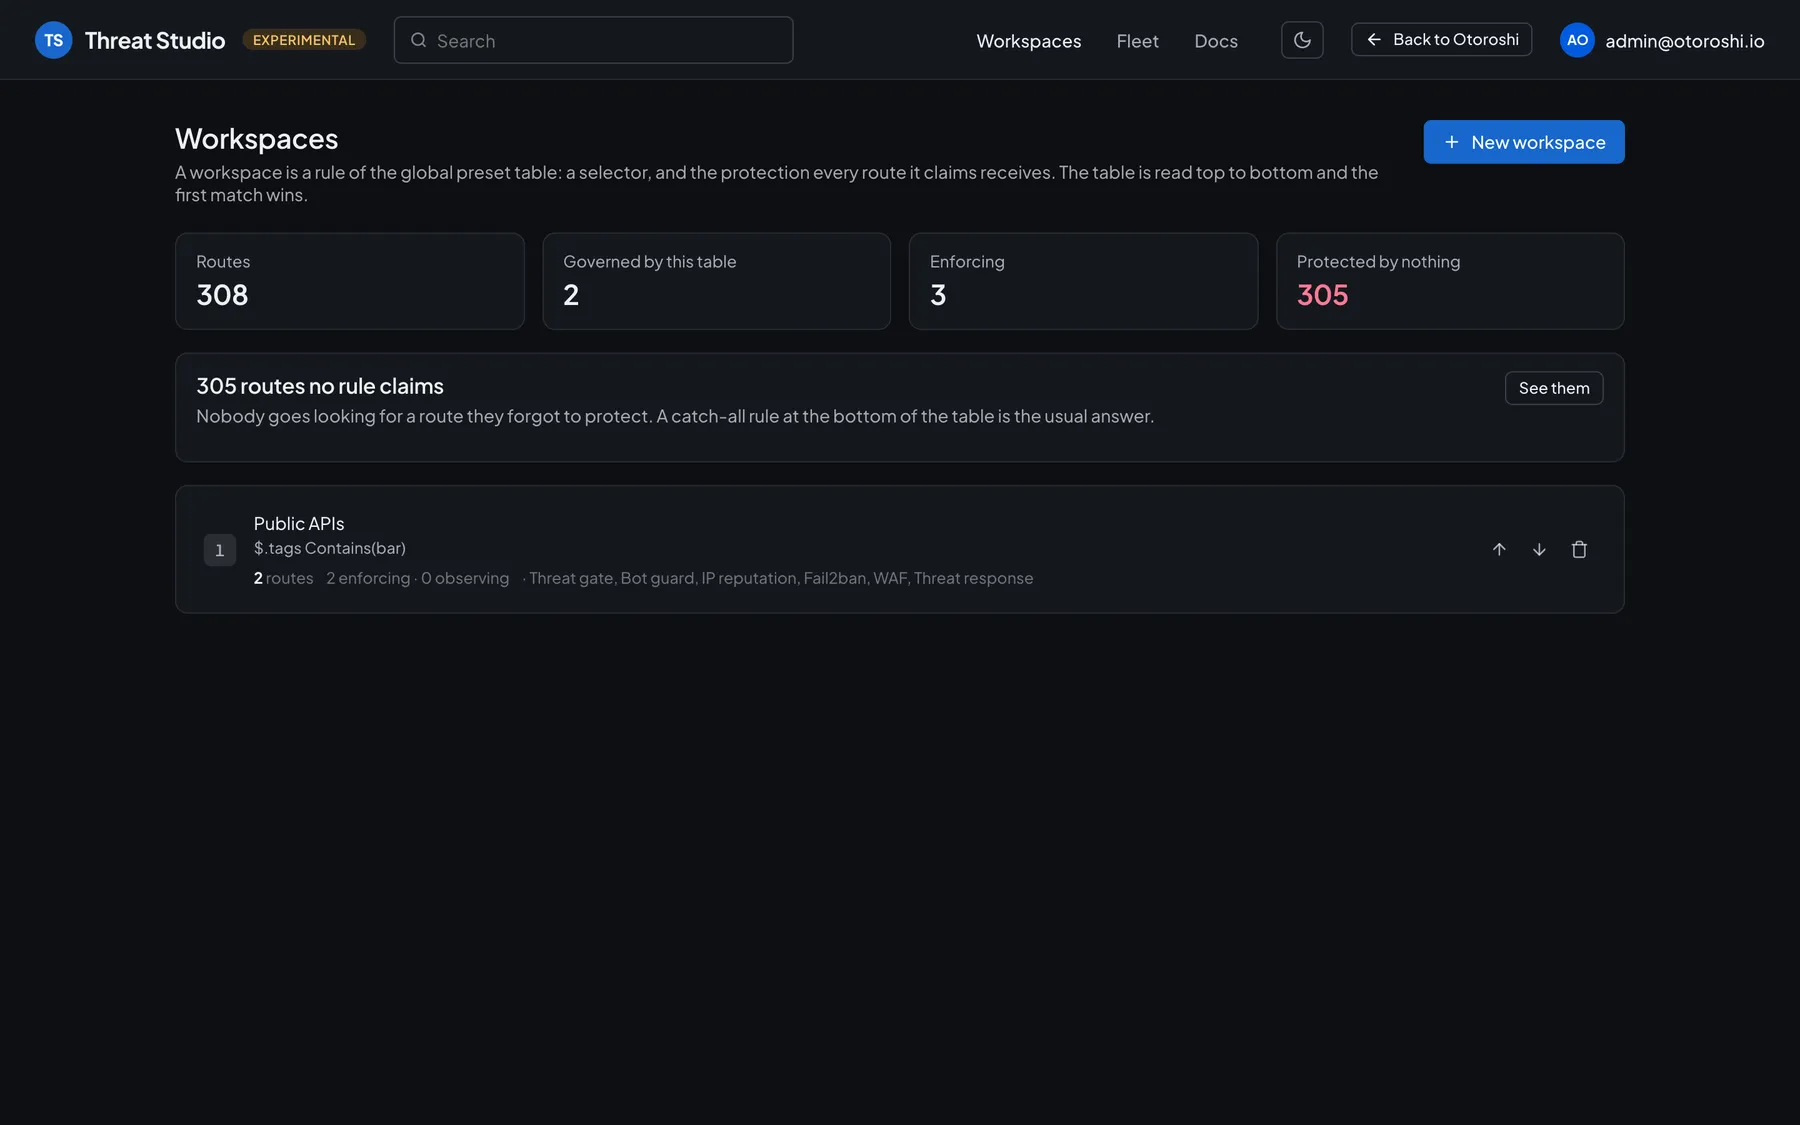
Le front de Threat Studio Enterprise est le Threat Studio de la suite Threat Protection open source. Un workspace est une règle de la table de la gateway : un sélecteur, et la protection que reçoit chaque route qu’il revendique. Avec Enterprise, chaque équipe travaille sur les routes de ses workspaces, avec toutes les pages du studio, dans la limite de son rôle.
- Protection de vos routes
- Activité & incidents
- Bans & allowlist
- Auditeurs en lecture seule
Rôles
La bonne place
pour chaque équipe.
Donnez un rôle à une personne, par email, ou à un groupe de votre fournisseur d’identité. Un rôle donné à un groupe s’applique à tous ceux que votre fournisseur d’identité y place.
Gère le workspace et ses membres, en plus de tout ce que fait un editor.
Règle la protection des routes que le workspace gouverne.
Agit sur les appelants, avec bans, allowlist et incidents, et lit les fragments des requêtes.
Suit la protection et l’activité.
Pour toute la gateway
Administrateurs
Ils gardent la table, c’est-à-dire les routes que revendique chaque workspace, et tout ce qui vaut pour toute la gateway : état partagé, flux, sources de réputation.
Auditeurs
Ils lisent tout ce que lit un administrateur, journal d’audit compris, et ne modifient rien.
Garde-fous
Ce qu’un workspace ne peut pas faire,
quel que soit son rôle.
Certaines actions dépassent les routes d’un workspace. L’application les encadre, pour qu’une équipe ne puisse jamais affaiblir la protection d’une autre.
Des bans plafonnés
Un ban vaut pour toutes les routes de la gateway : un workspace bannit pour 7 jours au plus, par défaut.
Les scanners restent aux administrateurs
Un scanner de malware fait ouvrir à la gateway une connexion vers l’adresse qu’il désigne : les administrateurs les configurent, les workspaces les consultent.
Des fournisseurs de challenge vérifiés
Un workspace s’en tient aux fournisseurs de challenge d’un preset éditeur, ou à ce que le fournisseur avait déjà.
Éditions
Toutes les capacités restent open source.
Enterprise ajoute l’organisation.
| Threat StudioOpen source, dans le backoffice Otoroshi | Threat Studio EnterpriseApplication autonome | |
|---|---|---|
| Workspaces, protection, activité, incidents, bans, flux, analytics | ||
| Utilisateurs | Les administrateurs de la gateway | Équipes propriétaires des routes, astreintes, équipes sécurité |
| Connexion | Backoffice Otoroshi | Votre fournisseur d’identité, sans compte Otoroshi |
| Membres et rôles dans chaque workspace | ||
| Chaque équipe sur ses propres routes | ||
| Auditeurs en lecture seule | ||
| Secrets gardés côté serveur, révélations enregistrées | ||
| Journal d’audit, lectures des fragments de requêtes comprises | ||
| Licence | Apache 2.0 | Commerciale |
Comment ça s’intègre
À côté de votre Otoroshi.
Sur votre infrastructure.
Vos utilisateurs accèdent à Threat Studio Enterprise via une route Otoroshi qui les authentifie. L’application appelle l’API du studio de l’extension Threat Protection avec un compte de service dédié : elle ne construit jamais elle-même d’entité Otoroshi.
Vos utilisateurs
Route Otoroshi
Votre module d’authentification, l’identité de la personne, la preuve que la requête est passée par Otoroshi
Threat Studio Enterprise
Permissions, garde-fous, secrets masqués, audit
PostgreSQL 14+
Membres, audit, préférences
API d’admin Otoroshi
L’API du studio de l’extension Threat Protection, une seule implémentation des opérations
Docker ou binaire unique
Une image distroless pour linux/amd64 et arm64, ou un exécutable pour Linux, macOS et Windows.
Plusieurs instances
Faites tourner des instances côte à côte : les écritures sont sérialisées entre elles, par workspace et pour la table.
Prêt pour l’exploitation
Health, readiness et métriques Prometheus sur un port dédié.
La protection n’attend jamais
La protection tourne dans Otoroshi : le studio du backoffice reste l’accès de vos administrateurs.
FAQ
Questions fréquentes
Une autre question ? Parlez-en à notre équipe.
Threat Studio est-il open source ?
Oui. Threat Studio fait partie de la suite Threat Protection pour Otoroshi, sous licence Apache 2.0, et toutes les capacités du studio restent dans l’édition open source. Threat Studio Enterprise ajoute ce qu’il faut pour le partager avec toute votre organisation.
Dois-je migrer mes workspaces ?
Non. Enterprise travaille sur la même table et les mêmes entités, via l’API du studio de l’extension Threat Protection. Il suffit d’un owner pour partager vos workspaces existants.
Que se passe-t-il si l’application est arrêtée ?
Votre protection continue de tourner, elle vit dans Otoroshi. Le Threat Studio du backoffice reste disponible pour les administrateurs de la gateway, et un workspace créé depuis le backoffice apparaît sur la page d’administration d’Enterprise, où on lui attribue un owner.
Avec quels fournisseurs d’identité mes utilisateurs peuvent-ils se connecter ?
N’importe quel module d’authentification d’Otoroshi, comme OpenID Connect, SAML ou LDAP. Les rôles se donnent à une personne, par email, ou à un groupe de votre annuaire.
Où tourne Threat Studio Enterprise ?
Sur votre infrastructure, à côté de votre Otoroshi, derrière une route dédiée. Il est livré en image Docker ou en binaire unique, et stocke ses données dans PostgreSQL. Plusieurs instances peuvent tourner côte à côte.
Quelle est la licence de Threat Studio Enterprise ?
C’est une édition commerciale. Contactez-nous pour une démo et un devis adapté à votre organisation.
La sécurité est un sport d’équipe.Donnez une place à chaque équipe.
Découvrez Threat Studio Enterprise sur votre propre table, avec votre fournisseur d’identité. Nous préparons la démo avec vous.